


Il vero banco di prova dell’AI Act non sarà la conformità formale dichiarata nei modelli organizzativi, ma il momento in cui una persona chiederà di capire perché le sia stato negato un finanziamento, perché un sistema di valutazione del merito creditizio abbia inciso su una decisione peggiorativa nei suoi confronti, o perché una copertura vita o salute sia stata rifiutata o prezzata in modo più oneroso.
Il tema è già attuale, anche perché il Regolamento si applica già progressivamente.
Ambito applicativo: credito e assicurazioni ad alto rischio
Dal 2 febbraio 2025 trovano applicazione i divieti di cui all’art. 5 e gli obblighi di alfabetizzazione in materia di IA; dal 2 agosto 2025 le disposizioni sulla governance e quelle relative ai modelli di IA per finalità generali; dal 2 agosto 2026 il regolamento diventa in via generale applicabile e, in particolare, entrano in applicazione le regole per i sistemi ad alto rischio di Allegato III. È invece rinviata al 2 agosto 2027 l’applicazione dell’art. 6, par. 1, relativo ai sistemi ad alto rischio integrati in prodotti già disciplinati dalla normativa di armonizzazione dell’Unione elencata nell’Allegato I.
In questo quadro, l’art. 86 del Regolamento (UE) 2024/1689 merita molta più attenzione di quella che, finora, ha ricevuto.
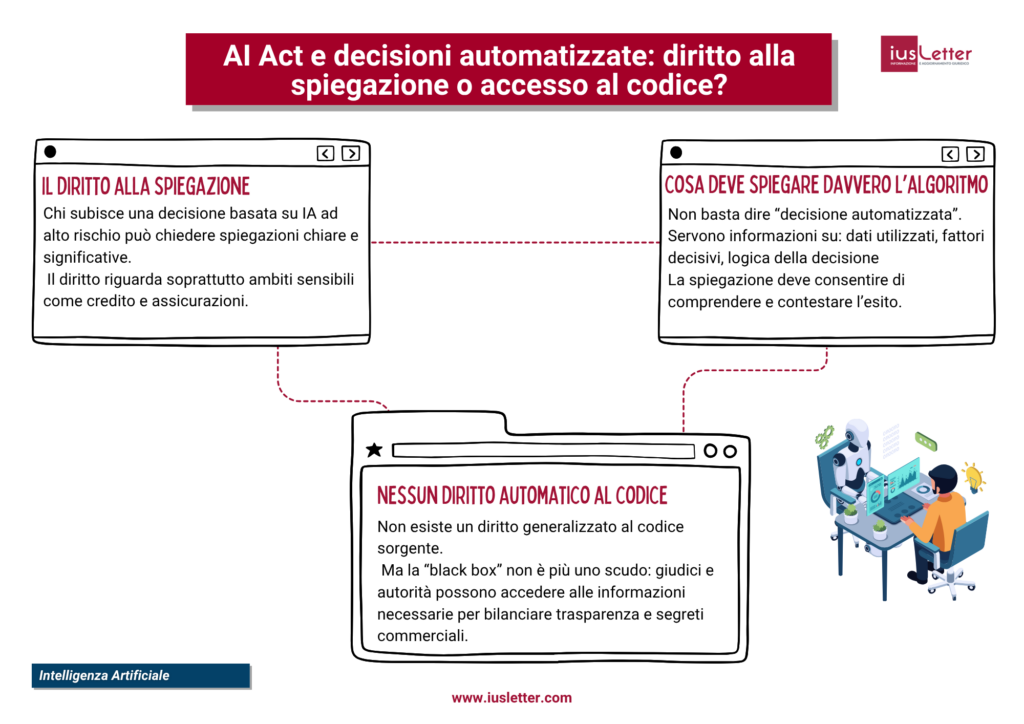
La disposizione riconosce alla persona interessata il diritto di ottenere dal “deployer” — l’utilizzatore del sistema, secondo la terminologia del regolamento — “spiegazioni chiare e significative” sul ruolo del sistema di IA nella procedura decisionale e sugli elementi principali della decisione adottata, quando la decisione sia presa sulla base dell’output di un sistema ad alto rischio di Allegato III, con esclusione dei sistemi di cui al punto 2 dello stesso Allegato, e produca effetti giuridici o incida in modo analogo e significativo sulla persona, che la ritenga pregiudizievole per la propria salute, sicurezza o per i propri diritti fondamentali.
La norma aggiunge però due limiti rilevanti: il diritto può subire eccezioni o restrizioni previste dal diritto dell’Unione o dal diritto nazionale compatibile con il diritto dell’Unione, e opera solo nella misura in cui non sia già assicurato da altra normativa unionale.
Per il settore finanziario e assicurativo il punto è molto concreto.
L’Allegato III, punto 5, lettera b), qualifica come ad alto rischio i sistemi destinati a valutare il merito creditizio delle persone fisiche o a stabilirne il punteggio di merito creditizio, con esclusione dei sistemi impiegati per la rilevazione della frode finanziaria; la lettera c) qualifica altresì come ad alto rischio i sistemi destinati alla valutazione del rischio e alla tariffazione nei confronti di persone fisiche per le assicurazioni sulla vita e sulla salute. Ciò significa che non ogni impiego dell’IA nel credito o nelle assicurazioni ricade automaticamente nel perimetro più rigoroso dell’AI Act, ma che proprio gli impieghi con maggiore impatto individuale sull’accesso a servizi essenziali privati sono stati selezionati dal legislatore europeo come particolarmente sensibili.
L’errore da evitare è leggere l’art. 86 come una piccola isola separata dal resto del diritto europeo.
Il considerando 9 chiarisce che il regolamento è complementare, tra l’altro, al diritto dell’Unione in materia di protezione dei dati, tutela dei consumatori, diritti fondamentali, occupazione e protezione dei lavoratori e sicurezza dei prodotti, e precisa che i diritti e i rimedi già previsti da tali discipline restano impregiudicati e pienamente applicabili. Tuttavia, proprio l’art. 86, par. 3, impone una cautela ulteriore: non siamo davanti a un rimedio sempre cumulativo, bensì a una previsione che opera anche in chiave residuale, nei limiti in cui il medesimo diritto non sia già fornito dal diritto dell’Unione.
La giurisprudenza CGUE: Dun & Bradstreet e i limiti della black box
Da questo punto di vista, la sentenza della Corte di giustizia 27 febbraio 2025, causa C-203/22, CK c. Dun & Bradstreet Austria GmbH, è già una prima pietra miliare.
Il caso riguardava il rifiuto di concludere un contratto di telefonia mobile fondato su una valutazione automatizzata del merito creditizio effettuata da Dun & Bradstreet Austria. La Corte ha affermato che l’interessato ha diritto a una spiegazione che gli consenta davvero di comprendere e contestare la decisione automatizzata: il titolare deve descrivere la procedura e i principi effettivamente applicati, in modo che la persona possa capire quali dati personali siano stati utilizzati e in che modo siano stati impiegati nel processo decisionale. La Corte ha inoltre osservato che può essere opportuno indicare in quale misura una variazione dei dati personali presi in considerazione avrebbe condotto a un risultato diverso.
Trasparenza vs segreto commerciale
La stessa pronuncia è importante anche per un secondo profilo, spesso trascurato ma destinato a contare molto nel credito e nelle assicurazioni: il rapporto tra trasparenza e segreto commerciale. Secondo la Corte, se il titolare ritiene che le informazioni da fornire comprendano dati protetti di terzi o segreti commerciali, deve comunque metterli a disposizione dell’autorità di controllo o del giudice, ai quali spetta il bilanciamento degli interessi in gioco.
La Corte ha anche chiarito che la mera comunicazione dell’algoritmo non costituisce, di per sé, una spiegazione sufficientemente concisa e intelligibile, e che il GDPR osta a una disciplina nazionale che escluda in via generale il diritto di accesso solo perché l’informazione incide su un segreto commerciale.
La lezione è netta: il know-how non può trasformarsi in uno schermo assoluto contro ogni verifica effettiva.
Resta, peraltro, aperto un profilo non affrontato ex professo dalla Corte — e già emerso in dottrina sulla scia di Schufa (CGUE 7 dicembre 2023, causa C-634/21) —, ossia il grado di responsabilità informativa imputabile a chi effettua la profilazione o lo scoring rispetto a chi adotta la decisione finale verso l’interessato: questione destinata a riproporsi con particolare acutezza nella catena credito-distribuzione e nella catena compagnia-intermediario.
È vero: Dun & Bradstreet non decide direttamente sull’art. 86 AI Act, ma sul GDPR. E tuttavia è difficile non vedere in quella sentenza una soglia minima di serietà anche per la futura applicazione dell’art. 86. Se la spiegazione deve essere “chiara e significativa”, non può ridursi a formule stereotipate del tipo “la decisione è stata presa da un modello proprietario sulla base di molteplici fattori”.
Una simile risposta informa dell’esistenza dell’algoritmo, ma non mette realmente la persona in condizione di comprendere, replicare o contestare. Il punto, allora, non è un diritto automatico al codice sorgente, ma il rifiuto di una trasparenza di facciata.
Su questo sfondo si colloca la causa CGUE C-806/24, ‘YETTEL BULGARIA’ EAD c. FB, oggi pendente dinanzi alla Corte di giustizia.
Il rinvio, proveniente dal Sofiyski rayonen sad (Tribunale distrettuale di Sofia) e depositato il 25 novembre 2024, nasce da una controversia su fatture e indennità di recesso generate automaticamente nell’ambito di un contratto di telecomunicazioni mobili; tra le diciassette questioni pregiudiziali figurano, in modo esplicito, se l’art. 86 si applichi ai contratti con il consumatore, se il consumatore abbia diritto di conoscere elementi, parametri e algoritmo della decisione automatizzata, se il giudice possa pretendere i black box data — i dati della cosiddetta “scatola nera” —, il codice sorgente e l’algoritmo, e se la decisione possa essere sottoposta a un controllo umano reale in sede giudiziale.
Proprio perché la controversia nasce fuori dai casi di Allegato III che il regolamento tipizza in modo espresso, il rinvio va letto con prudenza: è una causa potenzialmente espansiva, non ancora una conferma interpretativa.
Il caso Yettel nasce nelle telecomunicazioni, ma le sue implicazioni possono superare quel contesto. Se la Corte dovesse riconoscere che, almeno in certe situazioni, l’effettività della tutela del consumatore richiede un accesso più profondo agli elementi tecnici della decisione automatizzata, la ricaduta sul contenzioso bancario e assicurativo sarebbe immediata.
Nel credito, la spiegazione serve a verificare se il rifiuto del finanziamento o il peggioramento del trattamento creditizio dipendano da dati inesatti, correlazioni opache, variabili proxy discriminatorie o criteri sproporzionati.
Nelle assicurazioni vita e salute la questione è altrettanto delicata, perché segmentazione del rischio e tariffazione possono incidere in modo molto rilevante sull’accesso al contratto o sul suo costo individuale.
Per questo, nel settore bancario e assicurativo, il livello minimo di spiegazione non dovrebbe fermarsi a una narrazione generica dell’esito. Dovrebbe includere, quantomeno, l’indicazione delle categorie di dati utilizzate, dei fattori principali che hanno inciso sul risultato, del loro ruolo nel processo decisionale e, quando appropriato, del modo in cui una variazione dei dati considerati avrebbe potuto condurre a un esito diverso. È proprio Dun & Bradstreet a suggerire che una spiegazione utile può richiedere di chiarire la rilevanza controfattuale dei dati impiegati: ed è questo che trasforma la spiegazione da racconto ex post a strumento di reale verificabilità.
Verso una trasparenza effettiva delle decisioni automatizzate
Il terreno decisivo, allora, non è solo quello della conformità regolamentare, ma quello del processo civile. L’art. 86 può diventare una leva per domande istruttorie più precise, per ordini di esibizione mirati e per un bilanciamento giudiziale tra tutela della persona e protezione del know-how. Ma, allo stato delle fonti primarie oggi disponibili, non emerge ancora un diritto generalizzato al codice sorgente: emerge piuttosto un principio di trasparenza funzionale alla comprensione e alla contestazione della decisione, con possibile accesso giudiziale o davanti all’autorità anche a informazioni tecniche protette, quando ciò sia necessario al bilanciamento degli interessi.
In conclusione, la vera alternativa non è tra diritto alla spiegazione e diritto al codice, come se si trattasse di due modelli radicalmente opposti. La questione è piuttosto se l’ordinamento europeo voglia una trasparenza meramente dichiarativa oppure una trasparenza funzionale alla contestazione.
L’art. 86 AI Act, letto insieme al GDPR e alle regole di tutela del consumatore, si muove in questa seconda direzione, ma con una portata che va misurata con precisione: non ogni decisione algoritmica ricade automaticamente nella norma e non ogni richiesta si traduce in accesso al codice. Nel credito e nelle assicurazioni, però, il messaggio è già chiaro: la black box non potrà più essere invocata come formula di chiusura del discorso, perché la decisione automatizzata, quando incide seriamente sulla posizione della persona, deve poter essere capita, verificata e, se necessario, contestata in modo effettivo.
 18.09.2026


