


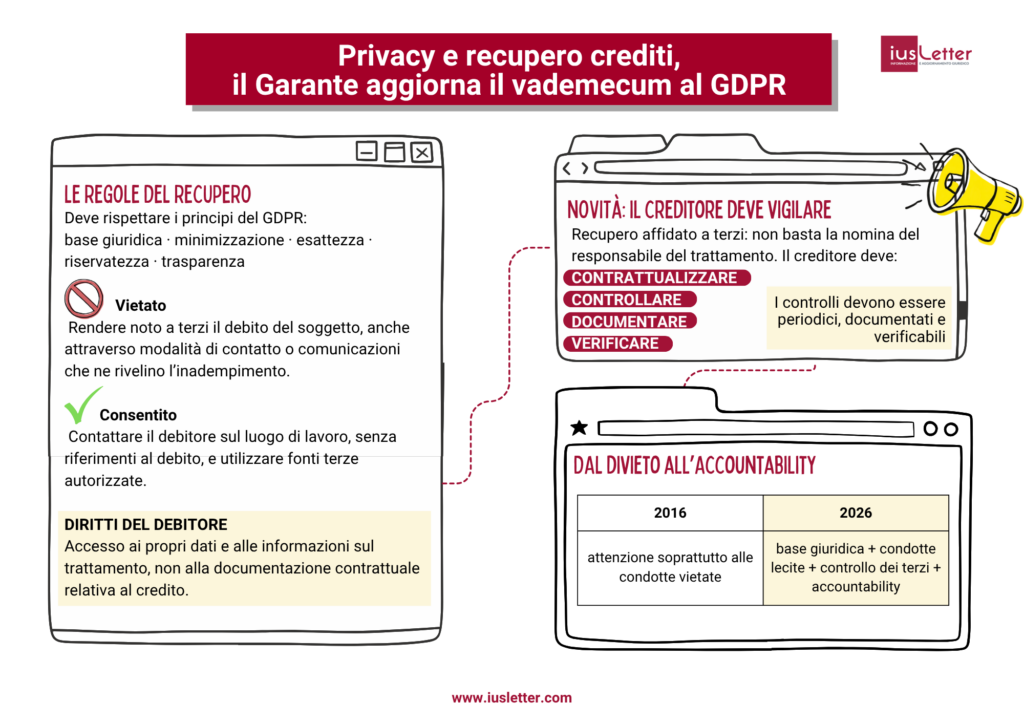
Il vademecum «Privacy e recupero crediti» è la guida con cui il Garante per la protezione dei dati personali indica a creditori e società di recupero come sollecitare un pagamento senza ledere la riservatezza del debitore. La guida chiarisce quali dati possono essere trattati, quali modalità di contatto sono vietate e quali obblighi incombono su chi affida a terzi l’attività di recupero. Il 30 settembre 2026 l’Autorità ne ha pubblicato una nuova edizione, che sostituisce quella del 2016 e ne adegua i contenuti al GDPR. I divieti restano invariati; cambiano, invece, la base giuridica del trattamento, il perimetro delle condotte lecite e, soprattutto, gli obblighi del creditore di vigilare sull’intera filiera del recupero.
Riferimento — Garante per la protezione dei dati personali, vademecum «Privacy e recupero crediti», settembre 2026 [doc. web n. 10300613], annunciato nella newsletter n. 552 del 30 settembre 2026; edizione precedente aprile 2016.
Che cos’è il vademecum e a che cosa serve
Pur non avendo natura normativa né carattere vincolante, il vademecum costituisce uno strumento di orientamento attraverso il quale il Garante illustra, in forma sintetica, i criteri seguiti nella propria attività di controllo. Si rivolge sia agli operatori professionali del recupero crediti sia ai soggetti che vi provvedono direttamente, come banche, intermediari finanziari, società telefoniche ed energetiche. L’edizione del 2016 sintetizzava il provvedimento generale del 30 novembre 2005 e rinviava agli artt. 7 e 13 del Codice privacy, poi abrogati; quella del 2026 colloca le medesime indicazioni nel sistema del GDPR, senza introdurre obblighi ulteriori ma esplicitandone le conseguenze per il settore.
Gli obblighi del GDPR nel recupero crediti
Per comprendere la portata dell’aggiornamento, occorre richiamare gli obblighi previsti dal Regolamento per il trattamento dei dati nel recupero crediti.
Il trattamento deve anzitutto fondarsi su una base giuridica, generalmente individuata nel legittimo interesse del creditore alla tutela del credito ai sensi dell’art. 6, par. 1, lett. f), senza che sia necessario il consenso del debitore. Devono inoltre essere rispettati i principi sanciti dall’art. 5: minimizzazione, limitando il trattamento ai dati necessari per l’incarico; esattezza, verificando preventivamente recapiti e importi; limitazione della conservazione; riservatezza, evitando di rivelare a terzi l’inadempimento.
Il debitore va informato secondo l’art. 13 o, quando i dati non sono raccolti presso di lui come nel caso di cessione del credito, secondo l’art. 14. Se il recupero è affidato a terzi, il rapporto deve essere regolato da un contratto conforme all’art. 28, che fissi istruzioni, misure di sicurezza e condizioni per il ricorso a sub-responsabili, mentre il personale che tratta i dati deve essere autorizzato e istruito. All’interessato spettano i diritti degli artt. 15-22, fra cui l’opposizione al trattamento fondato sul legittimo interesse, che il creditore può superare dimostrando motivi legittimi cogenti o l’esigenza di far valere il credito in giudizio. Su tutto grava il principio di responsabilizzazione, che impone al titolare di documentare le scelte compiute e di dimostrarne la conformità, sotto la minaccia di sanzioni che per la violazione dei principi possono raggiungere 20 milioni di euro o il 4% del fatturato mondiale annuo.
Le modifiche su base giuridica e condotte lecite
In questo quadro si inseriscono le modifiche. La prima esplicita la base giuridica, tema non affrontato nel testo del 2016, e chiarisce che il Garante non è competente a pronunciarsi sull’esistenza o sull’ammontare del credito. La seconda ridefinisce il perimetro delle condotte consentite. Restano vietate le prassi già ritenute illecite nel 2016: comunicare a terzi l’inadempimento, effettuare visite che lo rendano noto, utilizzare telefonate preregistrate senza operatore e inviare corrispondenza con diciture esterne riferite al recupero. Il divieto di affiggere avvisi di mora è inoltre esteso agli spazi condominiali. Sul versante delle condotte ammesse, è consentito ricercare il debitore sul luogo di lavoro, purché il contatto non contenga riferimenti al debito. Si ampliano anche le fonti utilizzabili, con il richiamo alle «fonti terze autorizzate», assente nel testo del 2016, ed è ammessa la conservazione dei dati dopo la conclusione dell’incarico per gestire reclami o contestazioni e per esigenze di tutela giudiziale.
Le modifiche su controlli e diritti del debitore
La terza modifica, la più rilevante, traduce in indicazioni operative l’art. 28. Nel 2016 il vademecum si limitava a richiedere la designazione dei soggetti esterni come responsabili; oggi impone al creditore controlli periodici, documentati e verificabili sul loro operato e al responsabile di fornire un quadro esatto e aggiornato dei dati trattati. L’indicazione recepisce una prassi sanzionatoria già consolidata, come mostrano i provvedimenti del 28 maggio 2026 [doc. web nn. 10270836 e 10270283] con cui l’Autorità ha sanzionato per 50.000 euro un creditore e per 30.000 euro la società di recupero incaricata, per omessa vigilanza il primo e per mancata trasparenza verso il titolare la seconda.
La quarta modifica riguarda il debitore. Oltre a richiamare informativa e diritti del GDPR in luogo dell’art. 7 del vecchio Codice, il vademecum precisa che l’accesso dà diritto a copia dei dati personali e a informazioni sul trattamento, non alla documentazione contrattuale o attestante il credito, e sembra così voler arginare l’uso dell’accesso come strumento di acquisizione documentale nelle contestazioni sul debito.
L’aggiornamento segna, dunque, un cambio di prospettiva: il vademecum non si limita più a elencare le condotte vietate, ma delinea un vero e proprio modello organizzativo, nel quale la liceità del recupero dipende anche dalla capacità del creditore di documentare e dimostrare il controllo esercitato sull’intera filiera del trattamento.
 11.03.2026


